
 シェア
 ポスト
 ブックマーク
昨今業務システムのクラウド化や…
「誰が」だけでは足りない—「どの端末から」を担保するネットワーク認証の現実解
執筆・監修者ページ/掲載記事:2件
クラウド利用やテレワークの普及により、社内システムやSaaSへ社内外からアクセスすることが当たり前になりました。その結果、「誰が」アクセスしているかだけでなく「どの端末」からアクセスしているか確認することも認証の重要な要件となっています。一方で、社内ネットワークとクラウドで認証が別々に運用されることで、認証基盤や運用の一元化が難しくなることも少なくありません。
本コラムでは、認証を“運用”に落とすときに詰まりやすいポイントを整理します。合わせて、クライアント証明書を軸に社内LANからクラウドまでの認証環境を一貫させる現実解として、IIJネットワーク認証ソリューション with Solitonをご紹介します。
- 目次
担保すべきは「ID」だけではなく「端末の真正性」も
ネットワーク認証というと、まずID/パスワードや多要素認証(MFA)を思い浮かべるでしょう。ただ、現場で表面化しやすいのは「正規ユーザでも、利用端末が正規の端末かどうかを確認したい」「端末が増えるほど例外対応が増える」といった端末管理に関する課題です。この“端末の真正性”を、社内・社外を問わず一貫して扱えるかどうかが、認証環境を設計する上で重要なポイントです。
クラウド認証と社内LAN認証の運用上の課題
クラウド側の認証はIDaaSやSSOを中心に、社内側は無線/有線LANの入口制御(IEEE 802.1X等)を中心に発展してきました。それぞれ合理的な仕組みですが、別々に最適化が進むと「クラウドはSSOで認証できる一方で、社内LANは別運用になっている」「端末証明書の配布や更新だけが手作業のまま残る」といった運用上の分断が生じやすくなります。
更に「既存のID基盤を置き換えられない」「SAML非対応のシステムが残っている」といった状況から、認証環境を“まとめて刷新する”ことが難しいケースも少なくありません。
現実解:クライアント証明書(PKI)で「端末」を確認し、ロケーションを問わず一貫した認証へ
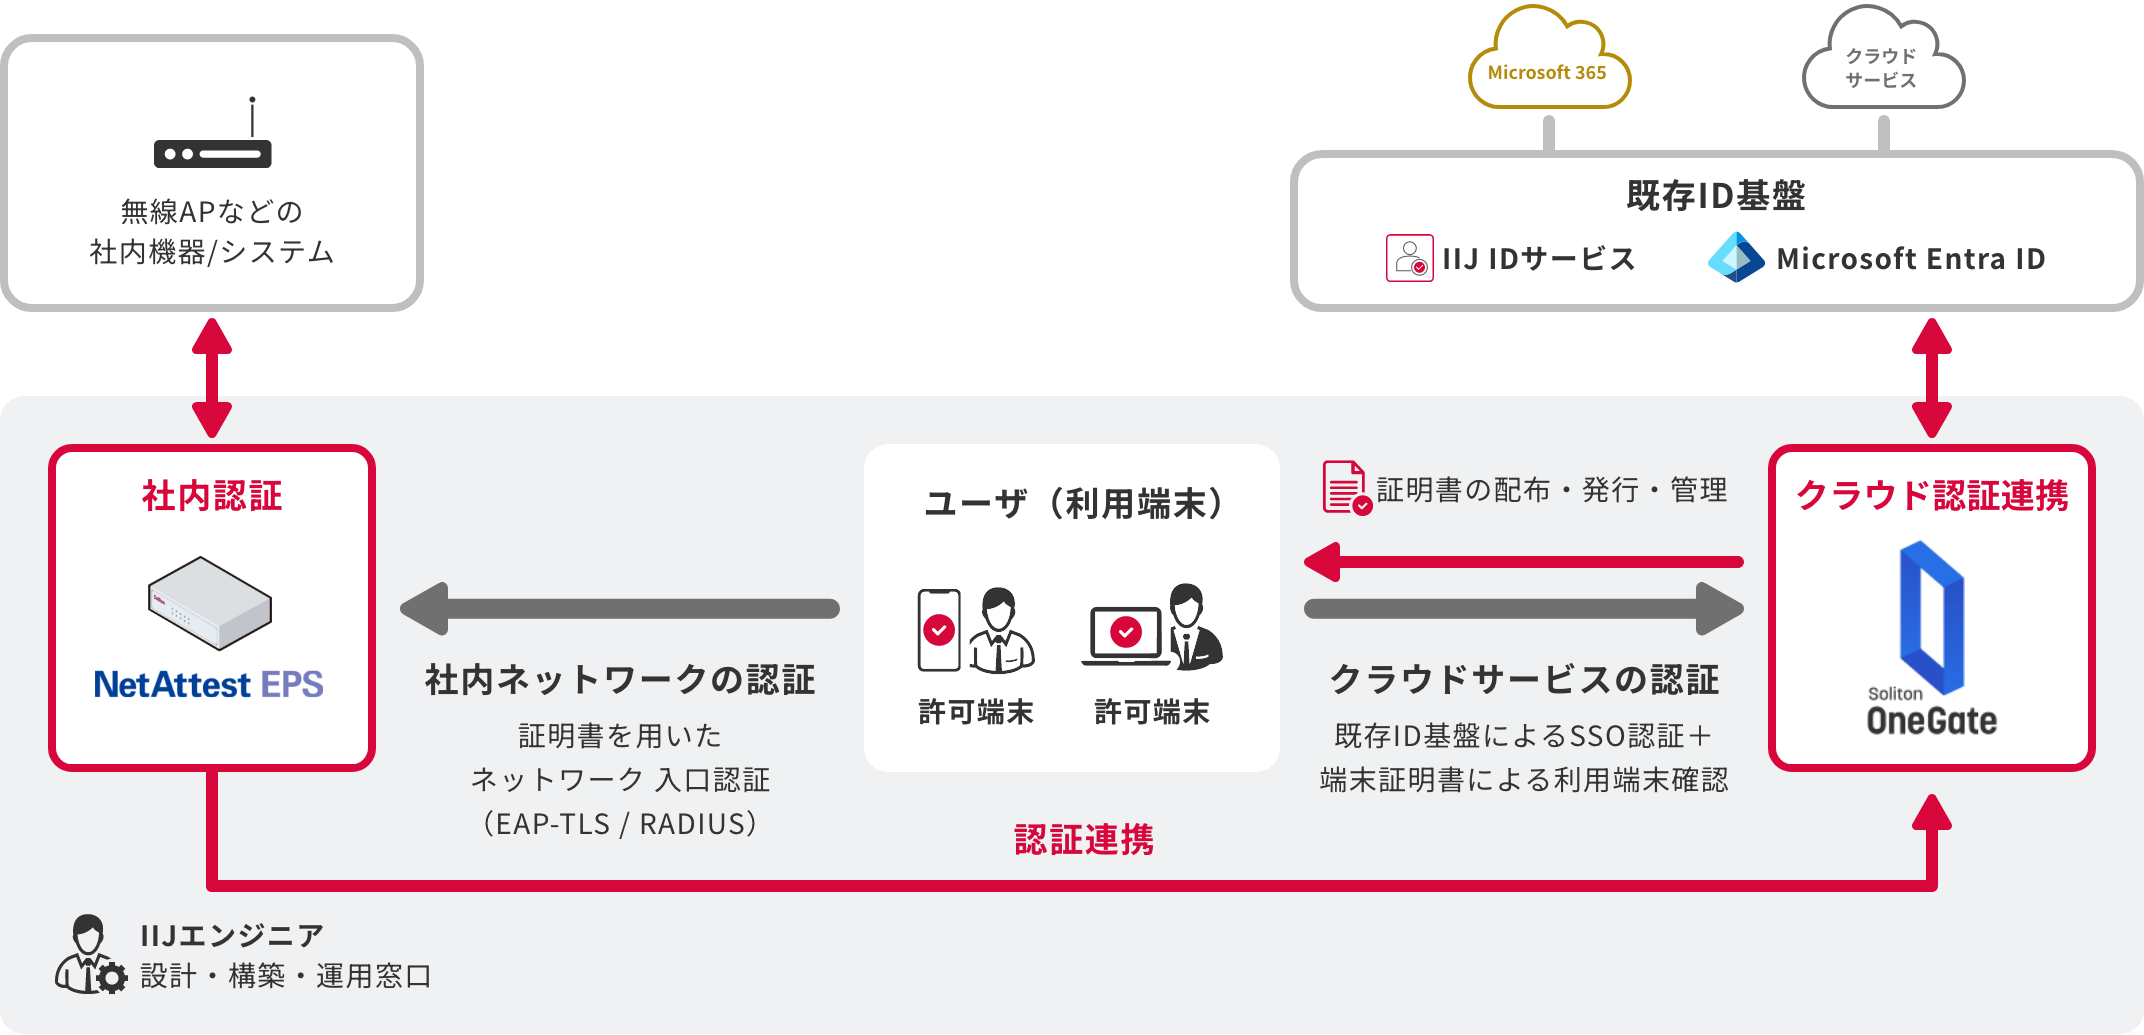
IIJネットワーク認証ソリューション with Solitonでは、ソリトンシステムズ社のOneGateを採用しています。
クライアント証明書を用いたPKI認証により利用端末の真正性を確認し、ユーザのロケーションを問わず一貫した認証環境を提供します。クラウド利用時の端末認証・認証連携に「OneGate」、社内ネットワーク認証にはOneGateと連携する「NetAttest EPS」または「NetAttest EPS-edge」を利用することで、一貫した認証環境を構築できます。
運用の“詰まり”になりがちな部分を改善できる機能
IIJネットワーク認証ソリューション with Solitonは以下のような認証環境の運用で詰まりがちなポイントに効く機能を備えています。
- 専用アプリケーションを用いた証明書配布や、SCEPによる証明書配布にも対応(MDM連携)
Soliton KeyManagerを利用することで、端末への証明書配布を容易に行えます。
また、Microsoft IntuneやJamfなどの各種MDMとSCEP連携することで、端末への証明書配布を自動化でき、証明書の展開方法を柔軟に選択できます。 - パスワード同期不要のAD/Entra ID連携方式
Active DirectoryやMicrosoft Entra IDと連携し、既存ID基盤を活用した認証連携を実現可能。パスワード情報をOneGateに保持せずに利用可能です。 - SAML非対応システムでもパスワードレスを実現(パスワード代行入力機能)
代理認証機能により、既存のSAML非対応システムに対しても、利用者にパスワードを意識させない運用が可能です。 - 無線LAN/有線LAN認証(入口制御)
EAP-TLS認証により、証明書を保持する端末のみをネットワーク接続可能とし、ID/パスワードに依存しない入口制御が可能です。
IIJ×ソリトンの「共創」による効果
本ソリューションは、IIJとソリトンの長年の協業の延長線上にあります。両社は単なる製品取引を超えて、お客様への価値提供を共同で追求してきました。
(関連記事)共創が生む、新たなセキュリティの形ーIIJ×ソリトン対談
ネットワーク認証環境は、プロダクト単体では完結しづらく、ネットワーク・運用・周辺の設計まで含めて“現場に載せる”必要があります。
ファイアウォールをフルマネージメントする「IIJマネージドファイアウォールサービス」、クラウド型Webセキュリティ「IIJセキュアWebゲートウェイサービス」、クラウド型メールセキュリティ「IIJセキュアMXサービス」をはじめとするIIJが提供するセキュリティサービスと、ソリトンとの協業で生まれた「IIJセキュア端末分離ソリューション with Soliton」
や「IIJファイル中継ソリューション with Soliton」
といったソリューションを組み合わせることで、セキュリティ要件の達成と導入、運用をより「現実解」に落とし込みやすくなります。
導入のご検討やご不明点については、お問い合わせフォームまたは担当営業までお気軽にご相談ください。お客様の環境に応じた最適な構成をご提案します。
気になることがあればお気軽に
- 前の記事
- 次の記事